
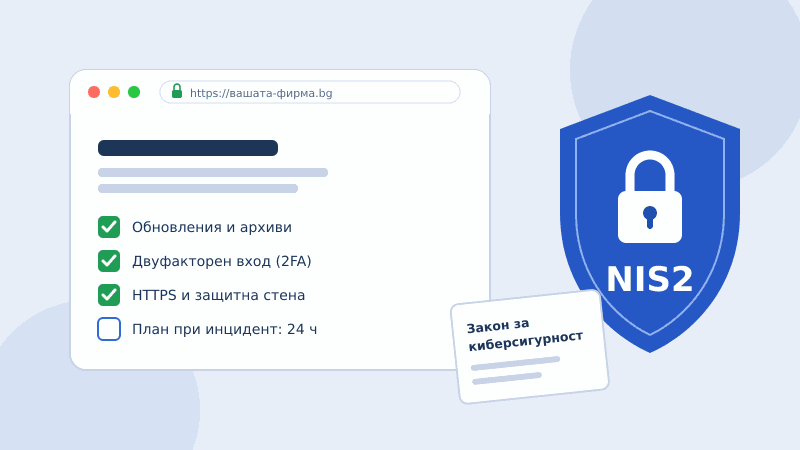
От 17 февруари 2026 г. в България действа новата редакция на Закона за киберсигурност, с която страната въведе европейската директива NIS2. Оттогава получаваме един и същ въпрос от фирми в Пловдив: „Отнася ли се това за мен и трябва ли да направя нещо със сайта?“ Краткият отговор е, че повечето малки фирми не попадат пряко под закона, но много от тях ще усетят ефекта му чрез своите клиенти. В тази статия обясняваме какво означава Закон за киберсигурност NIS2 за малкия бизнес и собствениците на сайтове и какво е разумно да направите още сега.
Важно: това е информационна статия, а не правна консултация. За конкретния случай на вашата фирма проверете актуалния текст на закона или се консултирайте с юрист.
Какво се промени със Закона за киберсигурност през 2026 г.
Народното събрание прие окончателно промените в Закона за киберсигурност на 5 февруари 2026 г. Те са обнародвани в Държавен вестник, бр. 17 от 13 февруари 2026 г., и са в сила от 17 февруари 2026 г. Законът беше допълнително изменен през юни 2026 г. Основните промени са:
- Повече сектори. Освен енергетика, транспорт, банки, здравеопазване и води, вече са включени производство, производство и дистрибуция на храни, управление на отпадъци, куриерски услуги, центрове за данни, доставчици на цифрови услуги и други.
- Два вида задължени субекти: съществени и важни, с различни нива на надзор и санкции.
- Лична отговорност на ръководството. Управителите отговарят за мерките за киберсигурност, а при нарушения може да има временна забрана за заемане на ръководна длъжност.
- Сигурност на веригата за доставки. Задължените фирми трябва да оценяват и управляват риска и при своите доставчици, не само в собствените си системи.
Попада ли вашата фирма под NIS2
Основното правило е по размер и сектор. Под закона попадат средните и големите предприятия в изброените сектори: фирми с поне 50 служители или с годишен оборот или баланс над 10 млн. евро. Микро и малките фирми под тези прагове по правило не са пряко задължени. Има изключения, при които размерът няма значение, например доставчиците на удостоверителни услуги, на обществени електронни съобщения и регистрите на домейни от първо ниво.
Важна особеност на българския закон е, че фирмите не се самоопределят. Министерският съвет приема методика за идентифициране, след което компетентните органи определят кои организации са съществени или важни и ги вписват в регистър към Министерството на електронното управление. Законът дава шест месеца за методиката и още пет месеца за определянето, затова много фирми ще получат официално уведомление чак около началото на 2027 г. Ако сте средна фирма в изброените сектори, не чакайте писмото, а започнете подготовката сега.
Защо NIS2 засяга и малките фирми в Пловдив
Пловдив и областта имат силна производствена и хранителна индустрия, особено в индустриалните зони около града (вижте и какъв сайт трябва да има производствена фирма в Тракия икономическа зона). Именно тези предприятия са сред новите задължени субекти. Те са длъжни да проверяват сигурността на своите доставчици и все по-често ще включват изисквания за киберсигурност в договорите си. Това засяга много малки фирми, които им работят:
- IT фирми, уеб агенции и поддръжка на системи
- счетоводни кантори с достъп до финансови данни (вижте и статията ни за сайт за счетоводна кантора в Пловдив)
- транспортни, куриерски и складови фирми
- доставчици на суровини, опаковки и резервни части с онлайн поръчки
На практика голям клиент може да ви попита: „Правите ли архиви? Имате ли двуфакторен вход? Какво ще направите при пробив?“ Фирмата, която може да отговори уверено, печели доверие и договори. Фирмата, чийто сайт е хакнат или пълен с неподдържани плъгини, рискува да отпадне като доставчик.
Какво трябва да направят задължените фирми
Задължените субекти трябва да въведат мерки за управление на риска: политики за сигурност, управление на инциденти, непрекъсваемост на дейността и архиви, сигурност на доставчиците, контрол на достъпа, многофакторно удостоверяване, криптиране и обучение на служителите. Значимите инциденти се докладват на етапи: ранно предупреждение до 24 часа, уведомление до 72 часа и окончателен доклад до един месец.
Санкциите по директивата достигат до 10 млн. евро или 2% от световния годишен оборот за съществените субекти и до 7 млн. евро или 1,4% за важните. Българският закон предвиди по-ниски санкции само за нарушения до 1 юни 2026 г., така че гратисният период вече е изтекъл.
Чеклист за киберсигурност на сайта: какво да направите сега
Дори законът да не ви задължава пряко, сайтът често е първата врата за атака. Тези мерки са евтини, бързи и покриват голяма част от изискванията, които клиентите ви ще поставят:
- Редовни обновления на WordPress, темата и плъгините, след тест на копие на сайта. Изтрийте плъгините, които не използвате.
- Автоматични архиви всеки ден, съхранявани извън сървъра на сайта, и периодична проверка, че архивът реално се възстановява.
- Двуфакторен вход (2FA) за всички администратори на сайта, хостинга, домейна и имейла.
- Минимум администратори. Всеки човек със собствен акаунт и само с правата, които му трябват. Без споделени пароли.
- HTTPS, защитна стена и защита на формите от ботове и спам.
- Наблюдение дали сайтът работи и известия при подозрителни промени във файловете.
- План при инцидент: кой какво прави, с кого се свързва и как се възстановява сайтът. Ако изтекат лични данни, по GDPR имате 72 часа да уведомите Комисията за защита на личните данни.
- Документирани достъпи: вие като собственик трябва да имате на едно място достъпите до домейна, хостинга и админ панела.
Повечето от тези точки са част от добрата WordPress поддръжка. Ако подозирате, че сайтът вече е компрометиран, вижте какво да направите при хакнат WordPress сайт.
Чести въпроси
Важи ли NIS2 за малка фирма с фирмен сайт?
По правило не, ако имате под 50 служители и оборот и баланс до 10 млн. евро и не сте в категория, която попада под закона независимо от размера. Може обаче да получите изисквания от клиенти, които са задължени, защото те трябва да следят сигурността на доставчиците си.
Трябва ли сам да се регистрирам като субект по NIS2?
Според българския закон определянето е административно: компетентните органи идентифицират субектите по методика на Министерския съвет и ги вписват в национален регистър. Следете съобщенията на Министерството на електронното управление и на органа за вашия сектор.
Достатъчен ли е плъгин за сигурност?
Не. Плъгинът помага, но без обновления, архиви, двуфакторен вход и план при инцидент защитата е непълна. NIS2 изисква процеси и отговорност, а не само инструмент.
Заключение
Новият Закон за киберсигурност задължава пряко средните и големите фирми в ключови сектори, но вълната стига и до малкия бизнес чрез договорите и изискванията към доставчиците. Добрата новина е, че основните мерки за сайта са ясни и достъпни: обновления, архиви, 2FA, наблюдение и план при инцидент. Ако сте от Пловдив, вижте нашата поддръжка на WordPress в Пловдив, а при спешен случай – помощ при хакнат сайт в Пловдив. Ако правите нов сайт, заложете сигурността от самото начало с изработка на сайт в Пловдив.
Официални източници: Закон за киберсигурност (обн. ДВ, бр. 17 от 13.02.2026 г., изм. ДВ, бр. 55 от 16.06.2026 г.), Директива (ЕС) 2022/2555 (NIS2) и Министерството на електронното управление, което поддържа националния регистър.
Искате да проверите колко защитен е сайтът ви? Поискайте безплатен одит или ни пишете във Viber и WhatsApp на +359 884 015 477. Работно време: 24/7.
Свързани статии
- Производствени фирми в Тракия икономическа зона, Марица и Раковски: какъв сайт носи поръчки и работници
- Медицински център, психолог или физиотерапия в Пловдив: какъв сайт носи пациенти от Google
- Хакнат WordPress сайт: какво да направите веднага
- WordPress поддръжка: какво включва и защо се изплаща
- Сайт за счетоводна кантора в Пловдив: как да привличате фирми клиенти от Google